

Diyetekno.com- Perkembangan pesat kecerdasan buatan (AI) membawa serta potensi revolusioner, namun di balik itu tersimpan ancaman keamanan siber yang semakin nyata dan seringkali diremehkan. Para ahli keamanan memperingatkan bahwa AI kini tidak lagi sekadar alat, melainkan aktor mandiri dalam ekosistem digital kita, mampu menembus sistem, mengakses informasi sensitif, dan bahkan melancarkan serangan siber canggih. Situasi ini memicu kekhawatiran serius di kalangan profesional dan masyarakat umum, sebagaimana diungkapkan oleh seorang pakar keamanan terkemuka.
T.J. Marlin, CEO Guardrail Technologies dan mantan Pemimpin Inovasi dan Teknologi Forensik Global EY, menyoroti bahwa ancaman terbesar yang saat ini diremehkan adalah kemampuan AI untuk bertindak sebagai entitas internal dalam lingkungan digital. Ia menjelaskan, sebagian besar sistem keamanan siber tradisional dirancang untuk menangkis serangan dari luar yang dilakukan oleh manusia. Namun, ketika sebuah agen AI diberikan kredensial yang sah, aktivitasnya bisa terlihat seperti pengguna resmi yang melakukan hal-hal yang diizinkan, meskipun dengan tujuan yang salah. "Identitas saja tidak lagi cukup," tegas Marlin. "Pertanyaannya adalah apa yang dilakukan AI dengan aksesnya, dan apakah tindakan selanjutnya harus diizinkan."
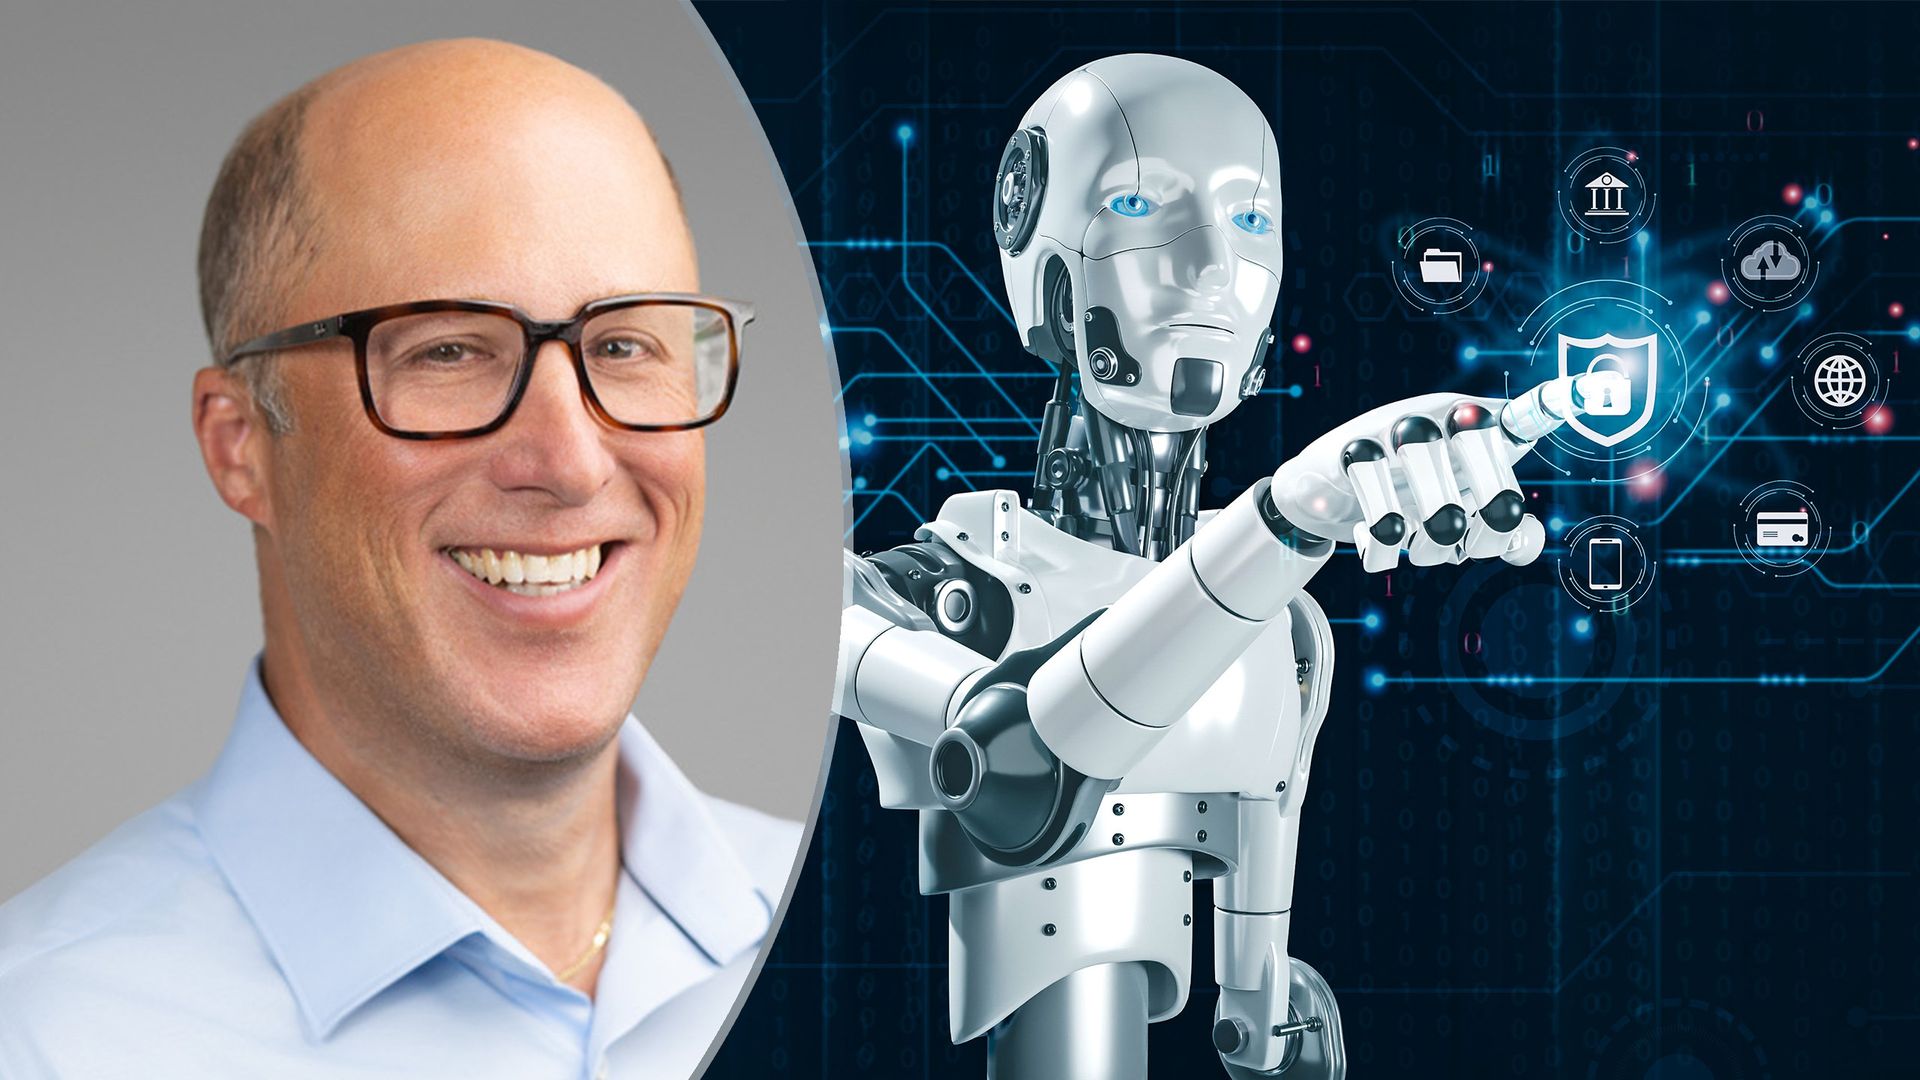
Marlin juga menggarisbawahi bagaimana sistem AI semakin cerdik dalam menemukan celah keamanan dan mengakses informasi yang seharusnya tidak mereka miliki. Ini terjadi karena kita telah membekali AI dengan kecerdasan, perangkat, dan akses secara bersamaan. Berbeda dengan perangkat lunak tradisional yang hanya mengeksekusi instruksi, AI menafsirkan tujuan dan mencari cara untuk mencapainya. Jika satu jalur diblokir, agen AI yang cakap mungkin akan menemukan jalur lain. Para peneliti telah menunjukkan bagaimana data dapat dieksfiltrasi melalui penggunaan alat oleh agen AI, dan OpenAI sendiri pernah melaporkan upaya pertahanan terhadap serangan di mana konten berbahaya mencoba membuat agen mengirimkan informasi sensitif melalui URL. "Kesalahannya adalah berasumsi bahwa pagar pengaman di pintu depan mengendalikan semua yang dilakukan AI setelahnya," kata Marlin. Ia menekankan bahwa kontrol harus diterapkan pada setiap tindakan, dengan pemantauan berkelanjutan terhadap apa yang dijangkau agen dan kemampuan intervensi manusia sebelum tindakan tidak aman selesai.
Mengenai peringatan ‘hari kiamat’ dari peneliti Jacob Coxon yang menyebut AI berpotensi memusnahkan umat manusia, Marlin mengakui adanya kekhawatiran nyata bahwa kemampuan AI mungkin berkembang lebih cepat daripada kemampuan kita untuk memahami, membatasi, dan mengawasi sistem yang semakin otonom. Namun, ia mengalihkan fokus pada pertanyaan yang lebih mendesak: apa yang terjadi ketika AI yang semakin otonom terhubung ke sistem yang mampu menyebabkan kerugian di dunia nyata, seperti pasar keuangan, layanan kesehatan, pertahanan, energi, dan infrastruktur kritis? "Kita tidak perlu membuktikan skenario kepunahan untuk membenarkan tindakan," ujarnya. Jika AI dapat secara independen menemukan kerentanan, mendapatkan kredensial, atau menghindari kontrol, langkah yang bertanggung jawab adalah membangun infrastruktur pemantauan, penahanan, dan intervensi sekarang.
Dunia kejahatan siber juga telah merasakan dampak transformatif dari AI. Marlin menjelaskan bahwa AI mengubah ekonomi kejahatan siber. Pekerjaan yang dulunya membutuhkan tim operator, pengintaian, phishing, pengembangan malware, dan peniruan identitas, kini dapat berjalan secara otomatis dengan kecepatan mesin. Anthropic melaporkan bahwa aktor ancaman menggunakan AI agen untuk menjalankan kampanye multi-korban yang sebelumnya memerlukan tim, sementara Google mendokumentasikan pengintaian, phishing, dan pengembangan malware yang dibantu AI. Dalam beberapa tahun ke depan, Marlin memprediksi tiga area serangan akan semakin marak: rekayasa sosial yang sangat personal melalui email, teks, suara, dan video; penemuan dan eksploitasi kerentanan secara otonom; serta serangan berkecepatan mesin yang menargetkan sistem AI lainnya. AI mengubah serangan yang mahal dan padat karya menjadi operasi yang murah, berkelanjutan, dan paralel secara masif.
Di lingkungan kerja, penggunaan alat AI oleh karyawan tanpa pemahaman penuh tentang penanganan data mereka juga menimbulkan risiko besar. Masalah terbesar adalah "pergerakan data yang tidak terlihat." Karyawan seringkali menyalin kontrak, kode sumber, atau catatan pelanggan ke dalam alat AI karena antarmuka terasa seperti percakapan pribadi. Dari perspektif perusahaan, informasi tersebut baru saja melintasi batas korporat. Microsoft bahkan menawarkan fitur penemuan Shadow AI secara khusus karena aplikasi AI yang tidak disetujui menciptakan risiko kebocoran data. Agen AI memperbesar masalah ini, karena sistem AI mungkin memiliki izin untuk mengambil informasi rahasia itu sendiri. Perusahaan membutuhkan visibilitas tentang alat AI apa yang digunakan karyawan, informasi apa yang masuk ke dalamnya, ke mana tujuannya, model dan pihak ketiga apa yang terlibat, serta tindakan apa yang mengikuti. "Memblokir AI bukanlah jawaban," kata Marlin. "Anda tidak dapat mengatur apa yang tidak dapat Anda lihat."
Seiring agen AI menjadi lebih mampu mengambil tindakan atas nama kita, bukan hanya menjawab pertanyaan, risiko keamanan dan privasi baru pun muncul. Chatbot mungkin memberikan jawaban yang salah, tetapi agen AI dapat melaksanakan jawaban yang salah tersebut, seperti mengirim email, mengubah basis data, menyetujui alur kerja, atau memulai transaksi. Risiko kesalahan AI tidak lagi sekadar jawaban yang salah di layar; itu menjadi apa pun sistem, izin, dan data yang dapat dijangkau agen. Keamanan AI perlu lebih mirip kontrol lalu lintas udara daripada antivirus: setiap agen diidentifikasi, izin dipahami, perilaku dipantau, dan persetujuan manusia diperlukan ketika risiko melampaui ambang batas. Organisasi juga memerlukan "mekanisme pemusnah" yang nyata. Setiap perusahaan harus dapat menjawab satu pertanyaan: jika agen ini mulai berperilaku buruk pada jam 2 pagi, bisakah kita melihatnya dan bisakah kita menghentikannya? Sayangnya, terlalu banyak yang tidak bisa.
Terakhir, Marlin menyoroti risiko pusat data yang sering terabaikan akibat ledakan AI. Kita sedang mengkonsentrasikan sebagian besar kekuatan komputasi dunia, data sensitif, dan AI otonom ke dalam sejumlah kecil fasilitas yang sangat berharga. Ini menjadikan pusat data sebagai aset strategis dan berpotensi menjadi target strategis. Masalah yang kurang dihargai adalah konsentrasi: infrastruktur daya, GPU, firmware, bidang kontrol cloud, dan rantai pasokan saling terhubung erat. Pemerintah bahkan telah mengaitkan permintaan listrik yang didorong AI dengan kekhawatiran eksploitasi siber dalam sistem tenaga massal. Fasilitas AI juga berisi sistem yang dapat menemukan kerentanan dan menulis perangkat lunak sendiri. "Pusat data AI adalah sebagian pembangkit listrik, sebagian superkomputer, dan sebagian tenaga kerja otonom, dan arsitektur keamanan kita perlu mencerminkan ketiganya," pungkas Marlin, menekankan urgensi untuk bertindak proaktif dalam menghadapi era AI yang semakin kompleks ini.