

Diyetekno.com- Para peneliti keamanan siber telah mengungkap modus penipuan baru yang memanfaatkan popularitas ChatGPT. Iklan Google berbayar yang menyamar sebagai layanan chatbot AI populer tersebut ternyata mengarahkan pengguna Windows ke situs palsu, menjebak mereka untuk mengunduh malware berbahaya melalui taktik yang dikenal sebagai "ClickFix". Penemuan ini diungkap oleh pakar keamanan dari perusahaan AI Island, yang menyoroti ancaman serius bagi pengguna internet yang tidak waspada.
Modus operandi penipuan ini dimulai dari iklan sponsor di Google. Ketika pengguna mencari istilah seperti "chatgpt" di mesin pencari, mereka akan disuguhi iklan yang terlihat meyakinkan, mengarahkan ke situs-situs Custom GPT yang dirancang menyerupai antarmuka ChatGPT asli. Namun, di sinilah jebakan dimulai. Meskipun awalnya mungkin terlihat seperti situs resmi chatgpt.com, saat pengguna mencoba memasukkan perintah, layanan palsu ini akan mengklaim "lalu lintas tinggi" dan mengarahkan mereka ke "domain cadangan".
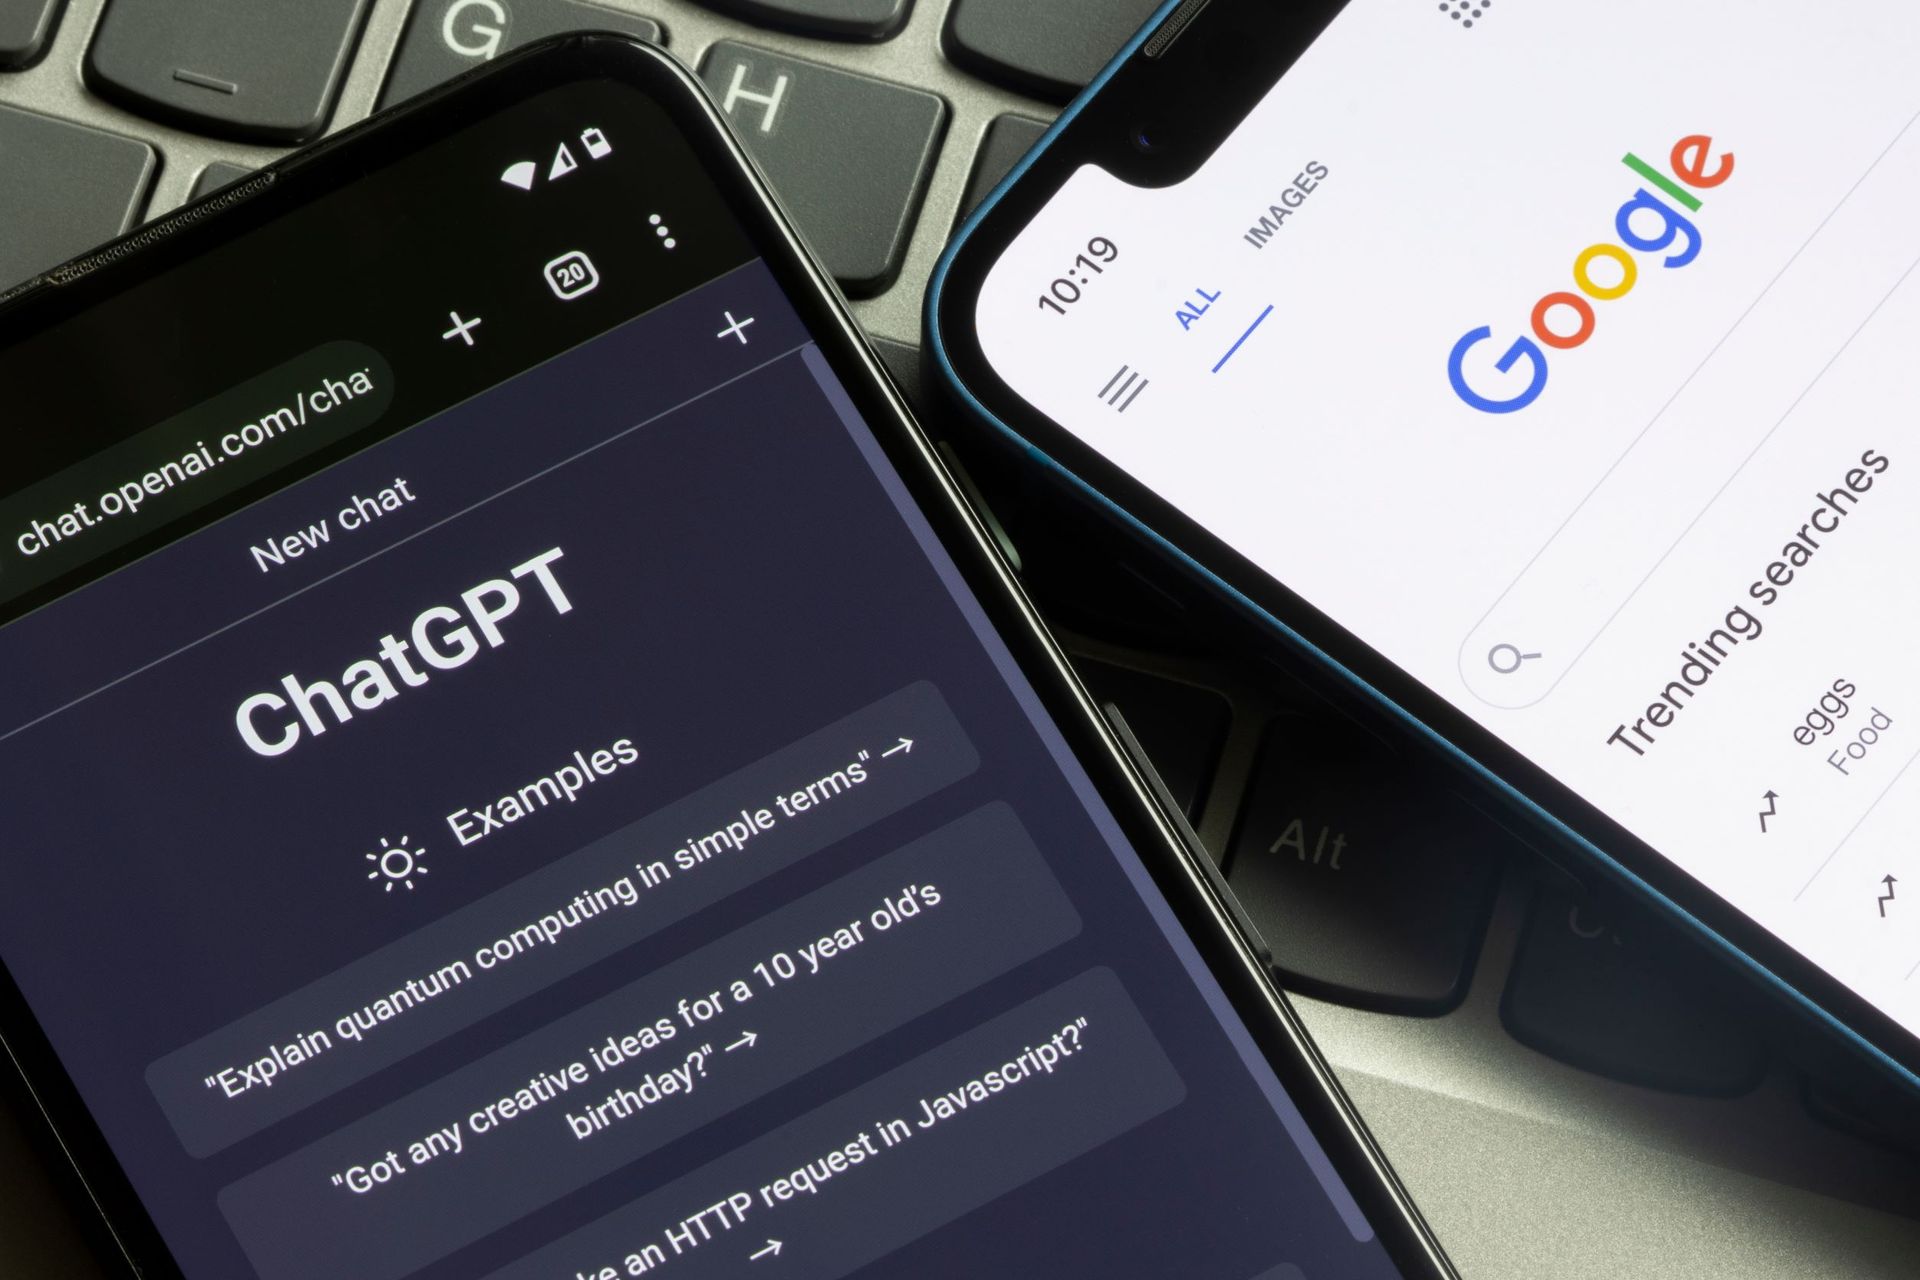
Ketika pengguna mengklik tautan domain cadangan tersebut, mereka akan dialihkan ke instans ChatGPT palsu lainnya, lengkap dengan halaman verifikasi Cloudflare palsu yang berisi instruksi "ClickFix". Island menemukan respons yang hampir identik di dua Custom GPT terpisah dalam periode tiga hari di bulan Agustus, menunjukkan pola serangan yang terkoordinasi. Jebakan ClickFix ini dirancang khusus untuk memanipulasi pengguna agar menginstal atau menjalankan perintah berbahaya di perangkat mereka. Dalam kasus ini, instruksi dari domain cadangan tersebut menipu sistem operasi Windows untuk menjalankan perintah yang mengunduh malware langsung ke komputer korban.
Setelah berhasil terinstal, malware ini akan menginfeksi sistem dan bahkan mampu bertahan setelah komputer di-restart. Lebih lanjut, ia menggunakan bot Telegram untuk mengirimkan informasi curian kembali ke para peretas di balik kampanye ini. Malware tersebut memanfaatkan alat bernama NetSupport RAT, yang memungkinkan penyerang mengontrol komputer yang terinfeksi dari jarak jauh. Menurut para peneliti, kampanye iklan malware ini melibatkan sekitar 850 iklan berbayar, 26 tautan ChatGPT palsu, dan 71 ID kampanye Google Ads selama periode tiga bulan dari Mei hingga Agustus. Island juga menemukan bahwa domain yang digunakan terus berganti dan bentuk pengiriman malware Windows lainnya juga teridentifikasi, mengindikasikan bahwa serangan ini tidak bergantung pada satu situs web tunggal.
Perusahaan Island mengklaim bahwa alat AI mereka berhasil menyoroti aktivitas mencurigakan ini, yang kemudian dikonfirmasi oleh peneliti manusia. Namun, belum jelas berapa banyak orang yang mungkin telah menjadi korban penipuan ini. Insiden ini menggarisbawahi pentingnya kewaspadaan ekstra saat berinteraksi dengan layanan online, terutama yang melibatkan teknologi AI yang sedang populer dan banyak dicari.
Kombinasi malware dan iklan, atau yang dikenal sebagai "malvertising", memiliki sejarah panjang dalam dunia siber. Oleh karena itu, pengguna harus selalu berhati-hati saat mengklik iklan apa pun secara online. Salah satu langkah pencegahan yang efektif adalah menggunakan pemblokir iklan (ad blocker), karena tautan "sponsor" Google secara teknis tetaplah iklan, dan sebagian besar pemblokir akan menyembunyikannya dari pandangan Anda.
Selain itu, ada beberapa tanda bahaya yang perlu diperhatikan, terutama jika Anda diarahkan ke instans ChatGPT palsu. Jika Anda adalah pengguna ChatGPT yang sudah ada atau baru ingin mencoba, selalu kunjungi situs resmi chatgpt.com secara langsung; tidak perlu mencarinya di Google. Penting juga untuk diingat bahwa asisten AI ini, bahkan dalam kondisi terburuk sekalipun, tidak akan pernah mengirim Anda ke "domain cadangan". Jangan pernah mengklik tautan semacam itu. Jika ChatGPT mengalami masalah, Anda selalu dapat memeriksa halaman status resmi OpenAI untuk informasi terkini.
Yang tak kalah penting, tidak ada verifikasi situs web atau CAPTCHA yang akan meminta Anda untuk membuka Windows Run dan menempelkan perintah. Jika sebuah situs web meminta Anda untuk menekan tombol Windows + R atau menjalankan PowerShell, jangan pernah melakukannya. Ini adalah taktik umum yang digunakan penyerang untuk mendapatkan akses ke sistem Anda tanpa sepengetahuan Anda. Terakhir, pastikan Anda selalu memiliki salah satu solusi perangkat lunak antivirus terbaik yang terinstal di PC Anda. Pastikan antivirus Anda selalu diperbarui dan berjalan di semua perangkat Anda, baik komputer maupun ponsel pintar, untuk perlindungan maksimal dari ancaman siber yang terus berkembang.